Za mnoge digitalne forenzičare Android uređaji godinama su predstavljali pristupačniju stranu mobilne forenzike. Dok su iPhone uređaji postupno stjecali reputaciju strogo kontroliranih sustava duboko integriranih u Appleov sigurnosni ekosustav, Android se doživljavao kao fleksibilnija platforma koja je istražiteljima ostavljala više prostora za tehničku analizu, istraživanje i prilagodbu.
Takva percepcija nije nastala slučajno. Brojni Android uređaji omogućavali su otključavanje bootloadera, instalaciju prilagođenih recovery okruženja i korištenje razvojnih komunikacijskih kanala putem USB sučelja. Za napredne korisnike, razvojne inženjere i sigurnosne istraživače to nije značilo samo veću slobodu rada, već i mogućnost pristupa dijelovima sustava koji su na drugim platformama bili znatno strože zaštićeni. [1][2]
Za digitalne forenzičare to je značilo da su, uz službene metode akvizicije, često postojali i alternativni tehnički putevi. Koji će od njih biti primjenjiv ovisio je o modelu uređaja, verziji operativnog sustava i, možda najviše, iskustvu samog istražitelja.
Iako enkripcija nikada nije bila nepoznata Android platformi, sigurnosni model ranijih generacija uređaja počivao je na drukčijoj ravnoteži između fleksibilnosti i zaštite. Granica između korisničkog, servisnog i istražnog pristupa u mnogim je slučajevima bila znatno manje stroga nego danas.
Posljednjih nekoliko godina ta se ravnoteža gotovo u potpunosti promijenila. Promjena se možda najbolje vidi upravo u forenzičkom laboratoriju. Nekada je prvo pitanje bilo koju ćemo metodu ekstrakcije primijeniti. Danas je često važnije u kakvom se stanju uređaj nalazi, jer upravo to stanje može odrediti postoji li uopće tehnički put do podataka.
Kada danas moderni Android flagship uređaj stigne u laboratorij, prvo pitanje više nije samo koju metodu ekstrakcije možemo primijeniti, nego kakve mogućnosti uopće dopušta njegovo trenutno sigurnosno stanje. Je li uređaj otključan? Je li nakon zapljene ponovno pokrenut? Jesu li kriptografski ključevi još uvijek dostupni? Odgovori na ta pitanja često imaju veći utjecaj na tijek analize od samog modela uređaja.
Ta promjena predstavlja jednu od najvećih prekretnica u mobilnoj forenzici otkako je enkripcija korisničkih podataka postala sastavni dio sigurnosne arhitekture modernih pametnih telefona. Današnji Android uređaji kombiniraju File-Based Encryption, hardverski zaštićene kriptografske ključeve i sigurnosne mehanizme koji povezuju integritet sustava s mogućnošću pristupa podacima. [3][4]
Zbog toga dva naizgled identična uređaja više ne moraju predstavljati i dvije jednake forenzičke situacije. Zaključani i otključani Samsung Galaxy S25 mogu imati isti hardver, istu verziju operativnog sustava i biti podržani istim alatima, a ipak nuditi potpuno različite mogućnosti analize. Razlika nije u samom uređaju, nego u okolnostima koje postoje prije nego što analiza uopće započne.
Upravo je to ključna promjena moderne Android forenzike. Današnji uređaji nisu samo sigurniji nego i bitno drukčije odlučuju kome će vjerovati. Pristup podacima više nije posljedica fizičkog posjedovanja uređaja, već kombinacije korisničke autentifikacije, integriteta sustava, sigurnosnog stanja uređaja i dostupnosti kriptografskih ključeva. [3][4][5]
Drugim riječima, moderni pametni telefon više ne provjerava samo tko ga fizički drži u rukama. On istodobno procjenjuje ispunjava li to okruženje sigurnosne uvjete potrebne za pristup podacima. Upravo ta promjena predstavlja polazište za razumijevanje moderne Android forenzike.
Android kakav smo nekada poznavali
Da bismo razumjeli današnje stanje Android forenzike, potrebno je vratiti se nekoliko godina unatrag i pogledati kako je platforma izgledala prije nego što je sigurnost postala dominantna filozofija razvoja.
Početkom i sredinom 2010-ih Android se često opisivao kao otvoreni ekosustav. Iako se taj izraz najčešće koristio u kontekstu razvoja aplikacija, prilagodbe korisničkog sučelja i mogućnosti izmjene sustava, ta je otvorenost imala vrlo konkretne posljedice i za digitalnu forenziku.
Mnogi uređaji tog razdoblja nudili su mogućnosti koje su danas teško zamislive na modernim flagship modelima. Bootloaderi su se često mogli relativno jednostavno otključati, prilagođena recovery okruženja poput TWRP-a bila su široko korištena, a USB debugging predstavljao je važan komunikacijski kanal između uređaja i računala. Te mogućnosti nisu bile jednake kod svih proizvođača niti na svim modelima, ali su činile važan dio Android ekosustava prije nego što su sigurnosne kontrole postale znatno strože. [1][2]
Za digitalne forenzičare to je značilo da je, osim službenih metoda akvizicije, često postojao i niz alternativnih tehničkih pristupa. Istražitelj koji je dobro poznavao određeni model uređaja mogao je, ovisno o okolnostima, koristiti servisna sučelja, recovery okruženja ili druge napredne metode kako bi došao do razine pristupa koja danas više nije uobičajena.
Međutim, važno je naglasiti da tadašnji Android uređaji nisu bili jednostavno “nesigurni”. Razlika nije bila u tome da sigurnost nije postojala, nego u tome što je ravnoteža između sigurnosti, fleksibilnosti i mogućnosti prilagodbe bila drugačija. Proizvođači su još uvijek značajan dio pažnje usmjeravali prema korisnicima koji su željeli istraživati uređaj, razvijati vlastiti softver ili imati veću kontrolu nad sustavom.
Upravo ta fleksibilnost stvarala je zanimljivu situaciju za forenzičku zajednicu. S jedne strane, uređaji su predstavljali izazov jer je bilo potrebno duboko tehničko razumijevanje njihove arhitekture. S druge strane, istražitelj koji je poznavao način rada određenog modela često je imao više mogućnosti nego što bi danas bilo moguće.
Situacija se počela mijenjati kako su pametni telefoni prestajali biti samo komunikacijski uređaji i postajali središte digitalnog identiteta korisnika. Telefon više nije sadržavao samo kontakte, poruke i fotografije. Na njemu su se počeli nalaziti poslovni dokumenti, financijske aplikacije, autentifikacijski tokeni, pristup cloud servisima i velik dio korisnikovog svakodnevnog digitalnog života.
Istovremeno su se promijenili i sigurnosni rizici. Napadi na mobilne uređaje postajali su sofisticiraniji, pojavila su se komercijalna spyware rješenja sposobna za ciljano nadziranje korisnika, a mobilne platforme postale su vrijedna meta kriminalnih skupina i naprednih napadača. [6][7]
Industrija je zbog toga promijenila prioritete. Cilj više nije bio samo omogućiti korisniku što veću razinu kontrole nad uređajem, nego izgraditi platformu koja može zaštititi podatke čak i u situaciji kada napadač fizički posjeduje uređaj. [3][4]
Tu počinje najvažnija promjena za mobilnu forenziku.
Android se nije prestao mijenjati zato što je otvorenost bila pogrešan koncept. Promjena se dogodila zato što su uređaji postali previše vrijedni da bi sigurnost ovisila samo o softverskim ograničenjima unutar operativnog sustava.
Od otvorene platforme do sigurnosnog ekosustava: evolucija Android forenzike
Promjena Android sigurnosnog modela nije se dogodila u jednom trenutku niti je rezultat samo jedne tehnologije. Razvijala se postupno, kroz nekoliko faza u kojima je Android prelazio iz platforme koja je naglašavala fleksibilnost i prilagodbu prema sustavu u kojem sigurnost postaje temeljni dio cijele arhitekture uređaja.
Za digitalnu forenziku ta promjena nije značila samo nestanak pojedinih metoda pristupa. Promijenio se i sam način razmišljanja o uređaju. Dok je ranije tehničko znanje o određenom modelu često moglo otvoriti dodatne mogućnosti analize, danas je jednako važno razumjeti sigurnosno stanje uređaja, dostupnost ključeva i odnos između hardvera, operativnog sustava i korisničke autentifikacije.
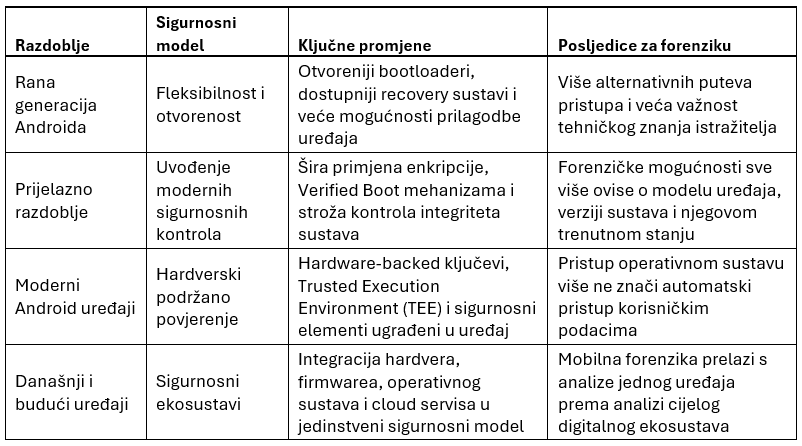
Napomena: Ove faze nisu strogo vezane uz određenu verziju Androida. Proizvođač uređaja, konkretan model, sigurnosne zakrpe, tržišna varijanta, operater i trenutno stanje uređaja mogu značajno utjecati na dostupne forenzičke mogućnosti.
Najvažnija poruka ove evolucije nije samo da su uređaji postali sigurniji. Važnije je da se promijenio odnos između fizičkog pristupa i stvarne mogućnosti pristupa podacima.
U starijim generacijama uređaj je često bio početna točka istraživanja. Kod modernih uređaja on je samo jedan dio mnogo složenijeg sustava povjerenja.
Sigurnosno buđenje industrije
Promjena Android sigurnosnog modela nije se dogodila preko noći niti je nastala zbog jedne pojedinačne tehnologije. Ona je bila posljedica šire promjene uloge koju su pametni telefoni počeli imati u svakodnevnom životu.
Zbog toga gubitak ili kompromitacija mobilnog uređaja više ne znači samo gubitak fizičkog uređaja. U mnogim slučajevima znači potencijalni gubitak pristupa cijelom digitalnom okruženju korisnika.
Industrija je zbog toga promijenila sigurnosni prioritet. Cilj više nije bio samo omogućiti korisniku što veću fleksibilnost i mogućnost prilagodbe uređaja, nego izgraditi platformu koja može zaštititi podatke čak i u situaciji kada napadač fizički posjeduje uređaj. [7][8]
Istovremeno se promijenilo i sigurnosno okruženje u kojem se mobilni uređaji koriste.
Pametni telefoni postali su vrijedne mete za različite vrste napada. Osim klasičnih prijetnji poput krađe uređaja, pokušaja zaobilaženja zaštite i zlonamjernih aplikacija, pojavili su se i napadi visoke razine, uključujući komercijalna spyware rješenja namijenjena ciljanom nadzoru korisnika. Sustavi poput Pegasus spyware platforme pokazali su da mobilni uređaji više nisu samo osobni alati, nego mogu predstavljati vrlo vrijedne mete za napadače s velikim resursima. [9][10]
Za proizvođače je to značilo promjenu osnovne filozofije razvoja.
Pitanje više nije bilo samo:
“Kako korisniku omogućiti što veću kontrolu nad uređajem?”
nego:
“Kako omogućiti uređaju da sam procijeni kojem kodu, kojem okruženju i kojem načinu pristupa može vjerovati?”
Upravo iz tog načina razmišljanja nastao je moderni sigurnosni model Androida. Povjerenje više nije samo odluka operativnog sustava, nego rezultat suradnje više razina zaštite: hardvera, firmwarea, operativnog sustava, sigurnosnih modula i korisničke autentifikacije. [7][11]
Za digitalnu forenziku ovo predstavlja temeljnu promjenu.
U starijim generacijama uređaja istražitelj je često razmišljao prvenstveno o tome kako doći do sustava. Kod modernih uređaja pitanje je drugačije: može li sustav uopće omogućiti pristup podacima u trenutnom sigurnosnom stanju?
Upravo ta promjena objašnjava zašto današnja mobilna forenzika sve manje ovisi samo o fizičkom pristupu uređaju, a sve više o razumijevanju sigurnosne arhitekture koja se nalazi iza njega.
Sigurnost se seli ispod operativnog sustava
Jedna od najvećih promjena modernog Android sigurnosnog modela jest činjenica da se ključne sigurnosne odluke više ne donose samo unutar samog operativnog sustava.
Kod starijih generacija uređaja veliki dio sigurnosnih mehanizama bio je implementiran kroz softver. Ako bi netko uspio kompromitirati operativni sustav i dobiti višu razinu privilegija, postojala je mogućnost pristupa funkcijama koje su inače bile ograničene.
Moderni Android uređaji temelje se na potpuno drugačijem pristupu.
Sigurnost više ne počinje trenutkom kada se Android pokrene. Ona počinje mnogo ranije — u fazi kada uređaj tek pokreće svoje osnovne komponente i odlučuje kojem softveru može vjerovati.
Tijekom pokretanja uređaja odvija se lanac kriptografske provjere u kojem svaka faza potvrđuje integritet sljedeće prije nego što joj dopusti izvršavanje. Bootloader provjerava firmware, firmware provjerava sljedeće komponente pokretanja, a operativni sustav provjerava vlastiti integritet prije nego što postane aktivan.
Ovaj koncept poznat je kao Android Verified Boot (AVB) i predstavlja jedan od temelja modernog modela povjerenja u Android uređajima. [12]
Za forenzičare je ova promjena izuzetno važna jer mijenja samu definiciju pristupa uređaju.
U prošlosti se često razmišljalo ovako: ako uspijemo dobiti dovoljno visoku razinu pristupa sustavu, otvorit ćemo put prema korisničkim podacima.
Kod modernih uređaja ta pretpostavka više nije uvijek točna.
Moguće je imati određenu razinu pristupa operativnom sustavu, servisnim komponentama ili pojedinim particijama uređaja, a da najvažniji dokazni podaci i dalje ostanu zaštićeni jer su njihovi kriptografski ključevi povezani s hardverskim sigurnosnim mehanizmima i trenutnim stanjem uređaja. [13][14]
Upravo zbog toga moderna mobilna forenzika mora jasno razlikovati dvije stvari:
pristup operativnom sustavu
i
pristup korisničkim dokaznim podacima.
To više nisu isti problemi.
Zaštita se dodatno proširuje korištenjem hardverski podržanih sigurnosnih funkcija.
Moderni Android uređaji koriste mehanizme poput hardware-backed Keystorea, Trusted Execution Environmenta (TEE) i sigurnosnih elemenata poput StrongBoxa, koji omogućuju da se najosjetljiviji kriptografski materijali zaštite izvan glavnog operativnog sustava. [13][14]
Ideja iza ovakve arhitekture relativno je jednostavna.
Ako se ključ koji štiti podatke nalazi samo unutar glavnog operativnog sustava, tada kompromitacija tog sustava predstavlja ozbiljan sigurnosni problem. Međutim, ako je ključ zaštićen zasebnim hardverskim sigurnosnim mehanizmom, napadač više ne mora samo zaobići softversku zaštitu — mora pronaći način kompromitiranja cijelog sigurnosnog lanca.
Za proizvođače je upravo to postao cilj modernog dizajna.
Podaci više nisu zaštićeni samo lozinkom korisnika ili ograničenjima unutar Androida. Zaštićeni su kombinacijom korisničke autentifikacije, kriptografije, hardvera i sigurnosnog stanja uređaja.
Na kraju krajeva, proizvođačima je u cilju, nama kao korisnicima, prodati „najsigurniji model na tržištu“.
Ova promjena ima izravne posljedice na način rada digitalnih forenzičara.
Danas više nije dovoljno poznavati samo operativni sustav ili imati alat koji može komunicirati s uređajem. Potrebno je razumjeti cijeli sigurnosni lanac: od trenutka pokretanja uređaja, preko provjere integriteta sustava, pa sve do načina na koji se kriptografski ključevi stvaraju i koriste.
Upravo zato dva identična uređaja mogu predstavljati potpuno različite forenzičke situacije.
Jedan uređaj može biti analiziran u trenutku kada je korisnik upravo koristio telefon, kada su potrebni ključevi dostupni i kada sigurnosni mehanizmi dopuštaju određene operacije.
Drugi uređaj, isti model i ista verzija sustava, nakon ponovnog pokretanja može predstavljati potpuno drugačiji izazov jer se zaštitni mehanizmi ponovno aktiviraju, a pristup podacima postaje ovisan o korisničkoj autentifikaciji i stanju sigurnosnog sustava.
Za forenzičara to znači jednu vrlo važnu stvar:
vrijednost uređaja više se ne određuje samo njegovim modelom, nego trenutkom u kojem je pronađen i stanjem u kojem se nalazi.
Moderni Android uređaj zato više nije samo računalo s operativnim sustavom i memorijom.
On je sigurnosni sustav u kojem hardver, firmware, operativni sustav i kriptografija zajedno odlučuju kada će određeni podaci biti dostupni.
Upravo je to razlog zašto se sigurnost modernih pametnih telefona više ne može razumjeti samo analizom Androida kao operativnog sustava.
Sigurnost se preselila ispod njega.
USB: od praktične značajke do sigurnosne granice
Malo koja tehnologija tako dobro prikazuje promjenu Android sigurnosnog modela kao USB povezivanje.
Godinama je USB predstavljao jednu od najvažnijih poveznica između Android uređaja i računala. Putem njega korisnici su prenosili podatke, razvojni inženjeri analizirali aplikacije, servisni tehničari održavali uređaje, a digitalni forenzičari koristili različite komunikacijske protokole za prikupljanje podataka.
U ranijim generacijama Android uređaja USB je često predstavljao relativno otvoreno sučelje. Ako je korisnik omogućio USB debugging i autorizirao računalo, Android Debug Bridge (ADB) mogao je pružiti vrlo vrijedan pristup za administraciju, razvoj i tehničku analizu uređaja. [15]
Za forenzičare je upravo zato USB dugo bio jedna od najvažnijih početnih točaka analize. Fizička povezanost uređaja i računala često je predstavljala prvi korak prema razumijevanju sustava, komunikaciji s uređajem i korištenju dostupnih metoda akvizicije.
Međutim, ista fleksibilnost koja je bila korisna istražiteljima predstavljala je i sigurnosni rizik.
Ako bi napadač fizički došao u posjed uređaja, USB veza mogla je predstavljati jedan od mogućih puteva pokušaja pristupa podacima ili komunikacije sa sustavom bez znanja korisnika. Zbog toga su proizvođači počeli ograničavati ponašanje USB sučelja, posebno kada je uređaj zaključan.
Danas moderni Android uređaji uglavnom zahtijevaju eksplicitnu korisničku potvrdu prije nego što dopuste osjetljive podatkovne operacije. Kada je uređaj zaključan, USB veza često je ograničena na punjenje, dok su prijenos podataka i razvojna sučelja onemogućeni sve dok korisnik ne autentificira uređaj. [16][17]
Na prvi pogled ova promjena može izgledati kao neugodnost za korisnika.
Iz sigurnosne perspektive, međutim, logika je vrlo jasna.
Ako korisnik spoji telefon na nepoznato računalo, javnu punjačku stanicu ili potencijalno kompromitirani USB uređaj, ograničavanje komunikacije smanjuje mogućnost neovlaštenog pristupa ili pokušaja kompromitacije uređaja.
Primjer takvog rizika predstavljaju napredni USB implantati poput O.MG kabela, koji pokazuju da kabel više nije nužno samo pasivni komad elektronike za prijenos energije i podataka. U određenim slučajevima može sadržavati dodatnu elektroniku sposobnu za funkcije koje korisnik ne očekuje od običnog USB pribora. [18]
Za prosječnog korisnika ove promjene uglavnom ostaju nevidljive.
Za digitalnog forenzičara one mogu biti presudne.
Isti fizički uređaj može predstavljati potpuno različitu istražnu situaciju ovisno o tome:
- je li uređaj uključen ili isključen,
- je li otključan ili zaključan,
- je li prethodno autorizirao određeno računalo,
- je li nakon zapljene ponovno pokrenut,
- jesu li kriptografski ključevi još uvijek dostupni.
Zbog toga USB danas više nije samo komunikacijski kanal.
Postao je dio sigurnosnog modela uređaja.
Promjena USB modela dobro pokazuje širu filozofiju moderne mobilne sigurnosti.
U prošlosti je cilj bio omogućiti uređaju što više mogućnosti komunikacije i prilagodbe. Danas uređaj prvo procjenjuje treba li toj komunikaciji vjerovati.
Za forenzičare to predstavlja jednu od najvećih promjena u načinu razmišljanja.
Više nije dovoljno imati fizički priključak i odgovarajući alat.
Potrebno je razumjeti u kojem sigurnosnom stanju uređaj dopušta komunikaciju.
Kako će digitalni forenzičari komunicirati sa modernim mobilnim uređajima, ako se ostare najave proizvođača da će „maknuti“ USB port-ove na svojim flagship uređajima, samo će vrijeme pokazati.
Nedostatak USB port-a, nije nepoznanica digitalnim forenzičarima, jer su se sigurno na tisuće puta susreli sa činjenicom da je USB port neispravan.
Naravno da i danas postoji tehnologija koja omogućava bežični prijenos podataka sa mobilnog uređaja, no pitanje je koje će sve sigurnosne mehanizme proizvođači implementirati, kako bi cijeli „paket“ ostao siguran.
Dodavanje sigurnosne komponente „Auto blocker“
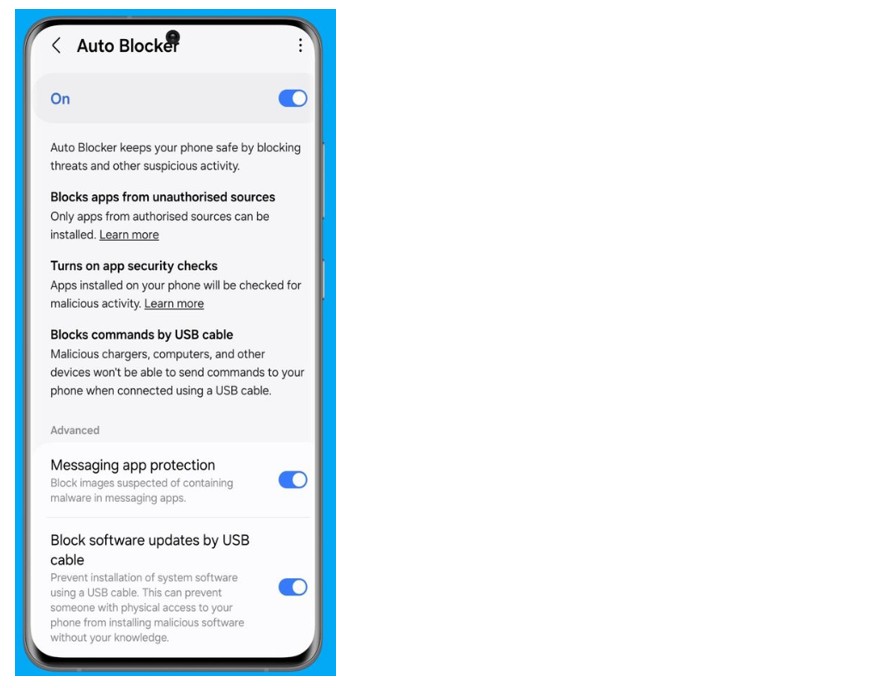
Stanje uređaja kao dio sigurnosnog modela
Jedna od najvećih promjena modernog sigurnosnog modela jest činjenica da uređaj više nije samo pasivni spremnik podataka.
Starije generacije sigurnosnih modela uglavnom su se fokusirale na zaštitu sadržaja unutar operativnog sustava. Pristup podacima prvenstveno je ovisio o tome tko pokušava pristupiti uređaju i posjeduje li odgovarajuće vjerodajnice.
Moderni uređaji koriste složeniji pristup.
Sigurnosna odluka više nije vezana samo uz identitet korisnika, nego i uz integritet samog uređaja. Hardver, firmware, operativni sustav, sigurnosni moduli i kriptografski mehanizmi zajedno određuju može li određena funkcija ili podatak biti dostupan.
Drugim riječima, uređaj više ne provjerava samo tko traži pristup, nego i je li okruženje iz kojeg dolazi taj zahtjev dovoljno pouzdano. [19][20]
Ovaj koncept predstavlja važnu promjenu u odnosu na ranije generacije uređaja.
U prošlosti se fizičko posjedovanje uređaja često smatralo najvažnijim preduvjetom za analizu. Ako je istražitelj imao uređaj u rukama, očekivalo se da će odgovarajućim tehničkim znanjem i alatima pronaći način za pristup podacima, dok današnji sigurnosni modeli taj odnos mijenjaju.
Fizički pristup više nije dovoljan sam po sebi. Uređaj aktivno sudjeluje u odluci o tome koje će mogućnosti omogućiti i pod kojim uvjetima.
Za digitalnu forenziku to znači važnu promjenu perspektive:
nije dovoljno razumjeti gdje se podaci nalaze — potrebno je razumjeti mehanizme koji određuju kada su oni dostupni.
Zbog toga se moderni pametni telefon više ne može promatrati samo kao memorijski medij.
On postaje sigurnosna platforma koja povezuje hardver, operativni sustav, korisničku autentifikaciju i povezane servise.
Ova promjena objašnjava zašto danas pristup operativnom sustavu ne mora nužno značiti pristup dokaznim podacima.
U modernoj mobilnoj forenzici jedno od najvažnijih razlikovanja postaje:
pristup uređaju nije isto što i pristup dokazima.
Mobilna sigurnost prelazi granice samog uređaja
Još jedna važna posljedica razvoja modernih sigurnosnih modela jest promjena načina na koji promatramo mobilni uređaj.
Prije nekoliko godina pametni telefon često se promatrao kao glavno mjesto na kojem se nalaze digitalni tragovi korisnika. Fotografije, poruke, kontakti, dokumenti i povijest aktivnosti uglavnom su bili povezani s fizičkom memorijom samog uređaja.
Danas takav pogled više nije dovoljan.
Moderni pametni telefon predstavlja samo jedan dio šireg digitalnog ekosustava koji uključuje cloud servise, računala, tablete, nosive uređaje, aplikacije i različite platforme za sinkronizaciju podataka.
Korisnički podaci više nisu nužno vezani uz jedno fizičko mjesto.
Fotografije mogu istovremeno postojati na uređaju i u cloud servisu. Dokumenti se mogu automatski sinkronizirati između više platformi. Komunikacijske aplikacije mogu koristiti vlastitu infrastrukturu za pohranu i prijenos podataka. Autentifikacijski mehanizmi često povezuju više uređaja u jedinstveni sigurnosni sustav.
Ova promjena značajno utječe i na način razmišljanja u digitalnoj forenzici.
Telefon više nije samo spremnik podataka.
On je ulazna točka prema širem digitalnom identitetu korisnika.
Zbog toga kompromitacija ili analiza jednog uređaja više ne daje nužno potpunu sliku korisnikovih aktivnosti. Vrijedni digitalni tragovi mogu se nalaziti na različitim lokacijama, pod različitim sigurnosnim modelima i u različitim ekosustavima.
To znači da moderna analiza više ne može biti ograničena samo na pitanje:
“Što možemo pronaći na telefonu?”
nego mora uključiti i pitanja:
“Koje druge servise ovaj uređaj koristi?”
“Koji se podaci sinkroniziraju izvan uređaja?”
“Koji su drugi digitalni tragovi povezani s istim korisničkim identitetom?”
Cloud kao produžetak mobilnog uređaja
Cloud servisi postali su sastavni dio svakodnevnog korištenja pametnih telefona.
Za većinu korisnika granica između lokalno pohranjenih podataka i udaljenih servisa gotovo više ne postoji.
Fotografije se automatski sigurnosno kopiraju, kontakti se sinkroniziraju s korisničkim računima, aplikacije pohranjuju podatke na vlastitim poslužiteljima, a sigurnosne kopije uređaja mogu sadržavati informacije koje se više ne nalaze lokalno na telefonu.
Ova promjena ima važnu posljedicu:
zaštita i analiza korisničkih podataka više nisu samo pitanje fizičkog uređaja.
One uključuju korisničke račune, autentifikacijske mehanizme, tokene pristupa i sigurnosne politike povezanih servisa. [21][35]
Zbog toga moderni sigurnosni modeli sve više uključuju višefaktorsku autentifikaciju, hardverski zaštićene ključeve i mehanizme provjere identiteta koji prelaze granice jednog uređaja. [35]
Aplikacije kao zasebni sigurnosni ekosustavi
Još jedna važna promjena odnosi se na same aplikacije.
U prošlosti se operativni sustav često promatrao kao glavno sigurnosno okruženje. Ako je istražitelj razumio način rada sustava, velik dio korisničkih podataka mogao se analizirati kroz njegovu strukturu.
Danas aplikacije predstavljaju zasebne sigurnosne cjeline.
Bankovne aplikacije, komunikacijske platforme, poslovni alati i aplikacije za autentifikaciju razvijaju vlastite sigurnosne mehanizme, načine pohrane podataka i modele komunikacije.
Neke informacije više nisu dostupne samo kroz datotečni sustav uređaja, nego ovise o sigurnosti same aplikacije, korisničkom računu i udaljenoj infrastrukturi koju aplikacija koristi.
Za modernu digitalnu forenziku to predstavlja važnu promjenu.
Nije dovoljno razumjeti samo operativni sustav uređaja.
Potrebno je razumjeti i ekosustav aplikacija koje korisnik koristi.
Novi pogled na mobilnu sigurnost
Razvoj mobilnih tehnologija doveo je do promjene osnovnog pitanja.
Nekada se često postavljalo:
“Gdje se nalaze podaci?”
Danas je jednako važno pitati:
“Kako su podaci povezani?”
Podaci jednog korisnika mogu se protezati kroz telefon, cloud servis, aplikacije, računala i druge povezane uređaje.
Zbog toga moderna mobilna sigurnost više ne štiti samo jedan uređaj, nego štiti digitalni identitet korisnika koji se kroz taj uređaj ostvaruje.
Upravo zato budućnost mobilne forenzike neće biti definirana samo sposobnošću pristupa telefonu, nego sposobnošću razumijevanja cijelog digitalnog ekosustava koji taj telefon predstavlja.
Samsungova sigurnosna evolucija i zašto je važna
Ako postoji jedan proizvođač koji možda najbolje prikazuje smjer u kojem se Android sigurnost razvijala, onda je to Samsung.
Galaxy uređaji godinama zauzimaju posebno mjesto u mobilnom ekosustavu. Njihova široka zastupljenost među privatnim korisnicima, poslovnim organizacijama i državnim institucijama učinila ih je jednom od najvažnijih Android platformi na tržištu.
Istovremeno, Samsung je tijekom godina prošao kroz značajnu promjenu sigurnosne filozofije.
Starije generacije Galaxy uređaja nastale su u razdoblju kada je Android još uvijek snažno naglašavao otvorenost, razvoj i mogućnost prilagodbe. Različiti servisni načini rada, razvojni alati i mogućnosti izmjene softvera predstavljali su važan dio tadašnjeg Android ekosustava.
Za napredne korisnike, tehničke stručnjake i digitalne forenzičare takav pristup pružao je veću razinu kontrole nad uređajem te je često otvarao dodatne mogućnosti za tehničku analizu.
Međutim, kako su pametni telefoni postajali sve važniji nositelji osobnih, poslovnih i autentifikacijskih podataka, Samsung je postupno promijenio pristup i uređaj više nije promatran samo kao platforma koju korisnik kontrolira, nego kao sigurnosni sustav koji mora zaštititi podatke čak i u situacijama kada postoji fizički pristup uređaju.
Ta promjena vidljiva je kroz cijeli Samsungov sigurnosni ekosustav.
Komponente koje su nekada prvenstveno služile razvoju, servisiranju i prilagodbi uređaja postupno su dobile novu sigurnosnu ulogu. Bootloader, recovery i različiti servisni načini rada više nisu samo tehnički alati za upravljanje uređajem, nego elementi šireg lanca povjerenja koji određuje može li uređaj vjerovati softveru koji se pokreće i okruženju u kojem radi.
Upravo zbog toga Samsung predstavlja vrlo dobar primjer promjene koja se dogodila u cijeloj mobilnoj industriji.
Funkcije koje su nekada korisnicima davale veću slobodu danas su postale dio sigurnosnog modela koji određuje granice dopuštenih promjena.
Za digitalnu forenziku ova evolucija ima posebno značenje.
Kod starijih uređaja mogućnosti analize često su više ovisile o tehničkom znanju istražitelja i dostupnim servisnim kanalima. Kod modernih Samsung uređaja rezultat analize sve više ovisi o tome kako je sigurnosni model uređaja dizajniran i koje mogućnosti taj model dopušta.
Zbog toga dva uređaja istog modela više ne moraju predstavljati jednaku forenzičku situaciju.
Razlika nije samo u hardveru ili verziji softvera, nego u sigurnosnoj arhitekturi koja određuje koje su metode pristupa moguće.
Knox – od poslovne zaštite do temelja sigurnosne arhitekture
Kada je Samsung predstavio Knox, mnogi su ga u početku povezivali prvenstveno s poslovnim korisnicima i upravljanjem mobilnim uređajima.
Enterprise korisnici koristili su Knox za odvajanje poslovnih i privatnih podataka, primjenu sigurnosnih politika i upravljanje većim brojem uređaja.
Međutim, moderni Knox danas predstavlja puno više od poslovnog dodatka i postao je temeljni dio Samsungove sigurnosne arhitekture koji povezuje hardver, firmware i operativni sustav.
Knox uključuje različite sigurnosne mehanizme, uključujući provjeru integriteta sustava, zaštitu osjetljivih podataka, sigurnosne politike i hardverski podržane sigurnosne funkcije. [25]
Najvažnija promjena nije samo u pojedinačnim funkcijama, nego u samom načinu razmišljanja, te sigurnost više nije dodatni sloj koji se uključuje nakon izrade uređaja, nego je ugrađena u samu arhitekturu platforme.
Za forenzičare je ova razlika posebno važna.
Moderni Samsung uređaj nije samo Android telefon s dodatnim sigurnosnim funkcijama. On predstavlja platformu u kojoj hardver, firmware, operativni sustav i sigurnosni mehanizmi zajedno određuju granice pristupa.
Upravo zato razumijevanje Samsung Knox ekosustava nije važno samo za administratore i poslovne korisnike i postalo je dio razumijevanja moderne mobilne forenzike.
Bootloader, Download Mode i Recovery Mode – od alata fleksibilnosti do sigurnosnih kontrolnih točaka
Jedan od najboljih primjera Samsungove sigurnosne evolucije vidi se kroz komponente koje su nekada predstavljale simbole otvorenosti Android platforme: bootloader, Download Mode i Recovery Mode.
U ranijim generacijama Android uređaja ove funkcije prvenstveno su bile povezane s razvojem, servisiranjem i mogućnošću prilagodbe uređaja. Za napredne korisnike, razvojne inženjere i tehničke stručnjake predstavljale su način za dublje razumijevanje i upravljanje uređajem.
Danas njihova uloga izgleda potpuno drugačije.
Iste komponente postale su dio sigurnosnog lanca povjerenja koji određuje što se na uređaju može pokrenuti, izmijeniti ili vratiti u prethodno stanje.
Bootloader – od simbola otvorenosti do sigurnosne kontrolne točke
Bootloader je komponenta koja se pokreće prije operativnog sustava i ima ključnu ulogu u procesu pokretanja uređaja.
Njegova osnovna zadaća je provjeriti koje će se programske komponente učitati i omogućiti nastavak pokretanja samo ako zadovoljavaju definirane sigurnosne uvjete.
U ranijem Android ekosustavu otključavanje bootloadera često je predstavljalo važnu mogućnost za korisnike koji su željeli veću kontrolu nad uređajem. Instalacija prilagođenih sustava, razvoj alternativnog softvera i istraživanje rada uređaja bili su dio šire filozofije otvorenosti platforme.
S vremenom se njegova uloga promijenila.
Moderni uređaji koriste kriptografske provjere integriteta koje osiguravaju da se tijekom pokretanja izvršava samo pouzdani softver. Svaka izmjena kritičnih komponenti sustava mora proći sigurnosne provjere, a pokušaji zaobilaženja zaštite mogu dovesti do promjene sigurnosnog stanja uređaja. [24][26]
Kod Samsung uređaja mogućnosti otključavanja bootloadera ovise o modelu, tržištu i verziji uređaja. Međutim, opći smjer industrije je jasan: početni proces pokretanja više nije samo tehnička funkcija, nego jedna od najvažnijih sigurnosnih kontrolnih točaka uređaja.
Za digitalnu forenziku to znači da mogućnost izmjene ili pristupa nižim slojevima sustava više nije samo tehničko pitanje. Ona je povezana s cijelim sigurnosnim modelom uređaja.
Download Mode – od servisnog načina do kontrolirane sigurnosne funkcije
Samsungov Download Mode predstavlja još jedan dobar primjer ove promjene.
Godinama je Download Mode bio jedno od najpoznatijih servisnih okruženja Galaxy uređaja. Koristio se za instalaciju službenog firmwarea, održavanje uređaja i postupke oporavka sustava.
U kontekstu ranijih generacija uređaja predstavljao je važan servisni kanal koji je tehničkim korisnicima omogućavao duboku kontrolu nad uređajem.
Međutim, moderni uređaji više ne dopuštaju takve operacije bez dodatnih provjera.
Proces instalacije firmwarea danas uključuje provjeru digitalnih potpisa, zaštitu integriteta sustava i mehanizme koji sprječavaju korištenje neovlaštenog ili starijeg softvera koji bi mogao predstavljati sigurnosni rizik. [24][27]
Jedan od važnih elemenata tog pristupa je anti-rollback zaštita.
Njezina svrha nije samo spriječiti tehnički povratak na stariju verziju sustava, nego zaštititi uređaj od ponovnog uvođenja poznatih sigurnosnih slabosti.
Time Download Mode prestaje biti samo servisni alat i postaje dio sigurnosnog modela koji kontrolira što uređaj prihvaća kao legitimnu promjenu.
Također, Samsung mijenja situaciju od verzije do verzije i “pojačava” sigurnost, te s njom sve više i više ograničava i onemogućuje korisnike da istu funkciju koriste bez dodatnih provjera.
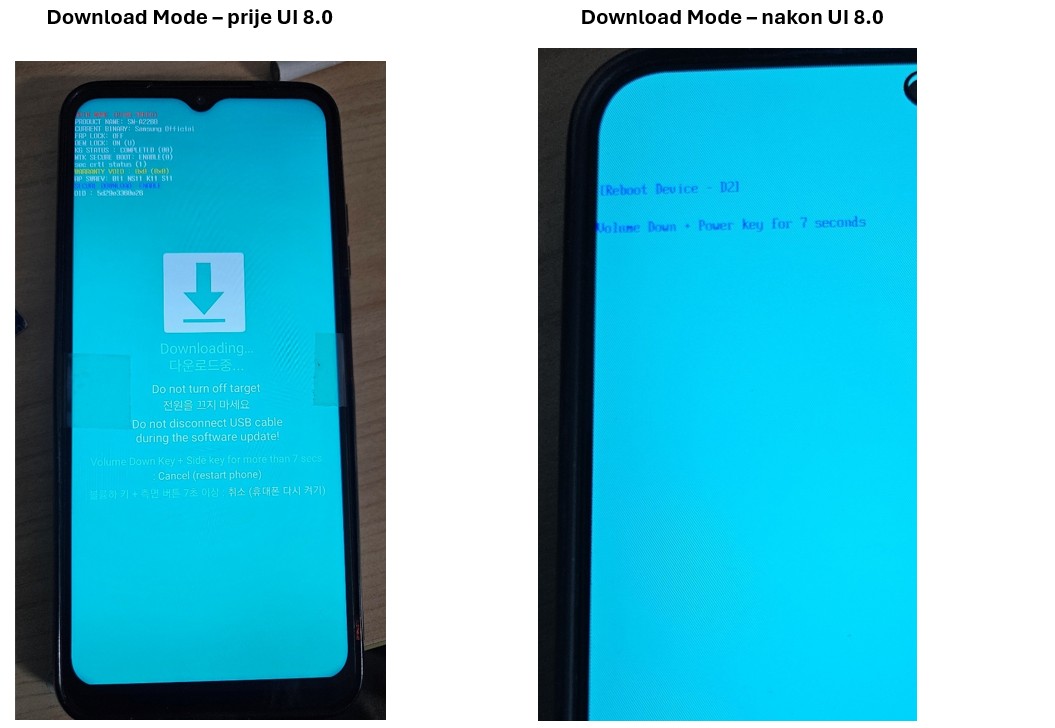
Recovery Mode – servisno okruženje unutar sigurnosnog modela
Recovery Mode prošao je sličnu transformaciju.
Na starijim uređajima recovery okruženja često su bila promatrana kao servisni alati za popravak, nadogradnju i održavanje sustava. Upravo zbog svoje fleksibilnosti postala su važan dio Android razvojne zajednice.
Danas recovery više nije izolirani servisni prostor.
On je dio sigurnosne arhitekture uređaja i sve operacije koje se izvode kroz njega podliježu provjerama integriteta i pravilima koja trebaju zaštititi korisničke podatke. [23][24]
Svaka komponenta uređaja mora istovremeno omogućiti legitimno održavanje i spriječiti zloupotrebu.
Što ova promjena znači za digitalnu forenziku?
Za forenzičare je najvažnija posljedica ove evolucije promjena u načinu razmišljanja.
U prošlosti su bootloader, servisni načini rada i recovery okruženja često predstavljali moguće puteve prema dubljoj analizi uređaja.
Danas su oni prije svega dio sigurnosnog mehanizma koji određuje granice pristupa.
To ne znači da su postali nevažni. Upravo suprotno.
Razumijevanje njihovog rada postalo je još važnije jer bez razumijevanja sigurnosnog lanca uređaja nije moguće pravilno procijeniti koje su metode analize moguće, koje su ograničene i zašto određeni pristup funkcionira ili ne funkcionira.
Samsungova evolucija zato nije samo priča o zatvaranju uređaja.
To je primjer šire promjene u kojoj su nekadašnji alati otvorenosti postali temelji sigurnosti.
Kao i kod Download mod-a, Samsung je sa novijom verzijom sustava ograničio i mogućnosti Recovery mod-a, te je onemogućio mnogobrojne mogućnosti ove opcije
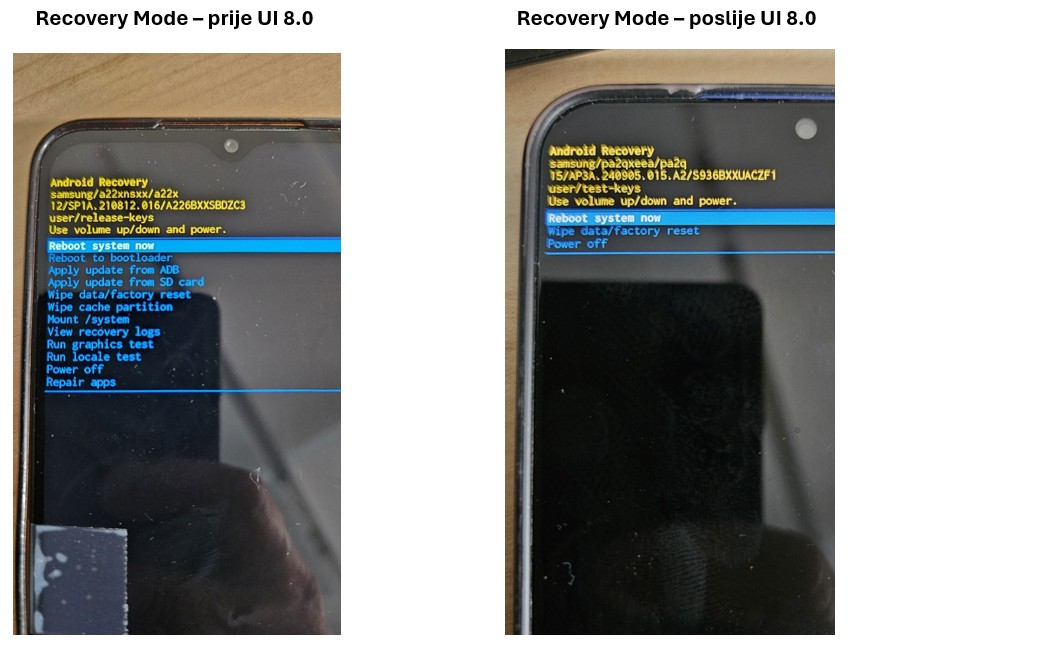
Ostatak Android ekosustava: različiti proizvođači, isti sigurnosni smjer
Iako Samsung predstavlja jedan od najvidljivijih primjera razvoja Android sigurnosti, promjena sigurnosnog modela nije ograničena samo na jednog proizvođača.
Gotovo cijeli Android ekosustav prolazi kroz sličnu transformaciju.
Razlike između proizvođača i dalje postoje. Neki zadržavaju veću razinu otvorenosti prema razvojnim korisnicima, neki snažnije kontroliraju izmjene sustava, dok neki grade vlastite sigurnosne ekosustave koji nadilaze klasični Android model.
Međutim, zajednički smjer je vrlo jasan.
Mobilna industrija udaljava se od modela u kojem je fizički pristup uređaju predstavljao početnu točku analize i približava se modelu u kojem sigurnost određuju kriptografske provjere, hardverska zaštita i povjerenje između različitih dijelova sustava.
Moderni pametni telefon više nije samo uređaj koji izvršava naredbe korisnika. On je sigurnosna platforma koja kontinuirano procjenjuje integritet vlastitog okruženja.
Google Pixel – otvorenost uz snažnu hardversku zaštitu
Google Pixel uređaji zauzimaju posebno mjesto u Android ekosustavu jer predstavljaju najizravniji prikaz Googleove vizije platforme.
Za razliku od mnogih proizvođača koji značajno mijenjaju Android prema vlastitim potrebama, Pixel linija tradicionalno je privlačila developere, sigurnosne istraživače i korisnike koji žele izravniji odnos s Android platformom.
Ono što Pixel čini zanimljivim jest kombinacija relativne otvorenosti i vrlo snažnog sigurnosnog modela.
Mogućnost službenog otključavanja bootloadera, razvojni alati i dostupnost platformskih informacija ne znače da je uređaj manje siguran. Naprotiv, Google je sigurnosnu arhitekturu Pixela izgradio oko hardverske zaštite, kriptografskih provjera i zaštite osjetljivih operacija.
Jedan od ključnih elemenata tog pristupa je Titan sigurnosni procesor koji sudjeluje u zaštiti kriptografskih ključeva, provjeri integriteta uređaja i sigurnosnim funkcijama platforme. [29]
Pixel pokazuje važnu lekciju moderne mobilne sigurnosti:
otvorenost i sigurnost više nisu nužno suprotstavljeni koncepti.
Prava sigurnost više se ne određuje samo time koliko je mogućnosti korisniku dostupno, nego načinom na koji su dizajnirani temeljni sigurnosni mehanizmi.
GrapheneOS – sigurnost kroz drugačiju filozofiju
Posebno zanimljiv primjer unutar Pixel ekosustava predstavlja GrapheneOS.
Za razliku od proizvođačkih prilagodbi Androida, GrapheneOS predstavlja pokušaj izgradnje dodatno učvršćenog sigurnosnog okruženja temeljenog na Android platformi.
Njegov pristup pokazuje da sigurnost mobilnog sustava nije definirana samo hardverom proizvođača, nego i načinom na koji su dizajnirani operativni sustav, aplikacijski model i sigurnosne politike.
Ovaj primjer važan je jer pokazuje širu promjenu u industriji:
sigurnost više nije samo značajka uređaja, nego rezultat kombinacije hardvera, softvera i konfiguracije. [30]
Xiaomi, OnePlus i ostali proizvođači – kraj ere potpune otvorenosti
Xiaomi i OnePlus predstavljaju zanimljiv primjer promjene koja se dogodila među proizvođačima koji su svoju popularnost dijelom izgradili upravo na zajednici entuzijasta.
Xiaomi je dugo bio poznat po velikoj zajednici korisnika, razvoju alternativnog softvera i većoj otvorenosti prema prilagodbama uređaja. Slično tome, OnePlus je u svojim prvim godinama izgradio snažan identitet među korisnicima koji su cijenili mogućnost izmjene i istraživanja sustava.
Međutim, kako su pametni telefoni postajali važniji za financijske aplikacije, poslovnu komunikaciju, digitalne certifikate i autentifikaciju, industrijski prioriteti su se promijenili.
Otvorenost više nije jedini kriterij kvalitete.
Moderni uređaji moraju osigurati integritet sustava, zaštititi osjetljive podatke i zadovoljiti zahtjeve aplikacija koje ovise o sigurnom okruženju.
Zbog toga su i ovi proizvođači postupno uveli strože kontrole bootloadera, sigurnosne provjere i zaštitu integriteta sustava. [31]
Ova promjena dobro pokazuje širi trend:
ono što je nekada predstavljalo prednost za napredne korisnike danas može predstavljati sigurnosni rizik u svakodnevnoj upotrebi.
Huawei – drugačiji put prema kontroli ekosustava
Huawei predstavlja nešto drugačiji primjer zbog razvoja vlastitog ekosustava i prelaska prema HarmonyOS platformi.
Za razliku od proizvođača koji ostaju unutar klasičnog Android modela, Huawei je posljednjih godina sve više razvijao vlastiti pristup operativnom sustavu, servisima i sigurnosnoj arhitekturi.
Ovaj razvoj pokazuje još jednu važnu karakteristiku moderne mobilne sigurnosti:
sigurnost se više ne promatra samo kroz uređaj, nego kroz cijeli odnos između hardvera, operativnog sustava, aplikacija i cloud infrastrukture. [32]
Zajednički zaključak Android ekosustava
Kada usporedimo Samsung, Google, Xiaomi, OnePlus, Huawei i ostale velike proizvođače, vidljivo je da ne postoji samo jedan sigurnosni model.
Neki proizvođači naglašavaju otvorenost, neki kontrolu, a neki potpunu integraciju vlastitog ekosustava.
Ipak, temeljni smjer je isti.
Mobilni uređaji postaju sve manje obični računalni uređaji, a sve više sigurnosne platforme koje same određuju kojim komponentama, kodu i okruženjima mogu vjerovati.
Za digitalnu forenziku to znači važnu promjenu perspektive.
Više nije dovoljno poznavati samo model uređaja ili dostupne alate ,nego je potrebno razumjeti sigurnosnu filozofiju proizvođača, arhitekturu uređaja i način na koji pojedini ekosustav definira granice pristupa.
Nova perspektiva moderne mobilne sigurnosti
Razvoj mobilnih sigurnosnih modela promijenio je način na koji moramo promatrati pametne telefone.
Najvažnija promjena nije u pojedinačnim tehnologijama ili određenim zaštitnim mehanizmima, nego u činjenici da razumijevanje modernog uređaja više nije moguće odvojiti od razumijevanja cijelog sustava u kojem on postoji.
Za digitalnu forenziku to znači da analiza više ne može biti temeljena samo na poznavanju određenog modela uređaja ili dostupnih metoda ekstrakcije.
Potrebno je razumjeti principe na kojima se temelje moderne platforme, način na koji proizvođači razvijaju sigurnosne mehanizme i kako se te promjene odražavaju na mogućnosti analize.
Upravo zbog toga najveća vrijednost stručnjaka više nije samo u poznavanju trenutnih alata, nego u sposobnosti razumijevanja tehnologije koja se stalno mijenja.
Kontinuirano obrazovanje kao ključ stručnosti
Najveći izazov moderne mobilne forenzike možda nije samo složenost tehnologije, nego brzina kojom se ona razvija.
Prije nekoliko godina bilo je moguće detaljno proučiti određeni model uređaja, razumjeti njegovu arhitekturu i stečeno znanje koristiti relativno dugo.
Danas se situacija značajno promijenila.
Nove generacije uređaja, nove verzije operativnih sustava, sigurnosne zakrpe, promjene u hardverskoj arhitekturi i novi načini zaštite podataka kontinuirano mijenjaju područje mobilne forenzike.
Metoda koja je danas učinkovita sutra može biti ograničena promjenom jedne sigurnosne komponente, nove verzije sustava ili drugačijeg načina implementacije proizvođača.
Zbog toga digitalna forenzika nije područje u kojem je moguće jednom steći znanje i zatim ga samo primjenjivati godinama.
Znanje se mora kontinuirano obnavljati.
To uključuje praćenje tehničke dokumentacije proizvođača, sigurnosnih istraživanja, razvoja novih tehnologija, promjena u operativnim sustavima i iskustava cijele stručne zajednice.
Jednako važni postaju praktično testiranje novih uređaja, analiza novih verzija sustava i redoviti stručni treninzi koji omogućuju razumijevanje novih pristupa prije nego što oni postanu svakodnevni izazov u laboratoriju.
Kako često naglašavam na treningu:
“Digitalni forenzičar mora biti entuzijast.”
Ne zato što je dovoljno voljeti tehnologiju, nego zato što bez stvarne želje za učenjem, istraživanjem i praćenjem promjena nije moguće dugoročno pratiti razvoj područja.
Stručnjak koji poznaje samo alat može biti ograničen promjenama koje dolaze.
Stručnjak koji razumije tehnologiju iza alata može se prilagoditi novim izazovima.
Budućnost mobilne forenzike
Ako se trenutni trendovi nastave, budućnost mobilne forenzike neće biti određena samo sposobnošću pristupa pojedinom uređaju.
Bit će određena sposobnošću razumijevanja cijelog tehnološkog okruženja koje taj uređaj predstavlja.
To zahtijeva kombinaciju različitih znanja:
- sigurnosnih arhitektura uređaja,
- operativnih sustava,
- hardverskih zaštitnih mehanizama,
- aplikacijskih platformi,
- načina na koji proizvođači razvijaju svoje ekosustave.
No iznad svega zahtijeva spremnost na stalno učenje.
Mobilna forenzika nije područje koje ima konačnu točku znanja.
Svaka nova generacija uređaja donosi nove izazove, ali i nove mogućnosti za one koji ih razumiju.
Zbog toga će najvrjedniji stručnjaci budućnosti biti oni koji ne prate samo alate, nego razumiju tehnologiju koja stoji iza njih.
Zaključak: Nova era mobilne forenzike
Android uređaji nisu postali složeniji za analizu zato što je cilj proizvođača bio otežati rad istražiteljima, nego su postali složeniji zato što su postali jedno od najvažnijih mjesta na kojima se nalazi digitalni identitet korisnika.
Kako mi to u žargonu znamo reći: „Imam njegov cijeli život u ruci“.
Generalno, kada se pregledaju dobiveni podaci, može se napraviti profil korisnika uređaja, od svakodnevnih događanja, matrica ponašanja, pa do eventualnog otkrivanja dvostrukog života ili podvojene ličnosti.
Upravo zbog toga moderna mobilna forenzika više se ne može temeljiti samo na pronalaženju načina pristupa podacima.
Najvažnije pitanje više nije samo:
“Kako doći do podataka?”
nego:
“Zašto uređaj određeni pristup smatra pouzdanim ili nepouzdanim?”
Razumijevanje odgovora na to pitanje postaje temelj rada modernog digitalnog forenzičara.
Prije nekoliko godina najveća vrijednost često je bila u poznavanju specifičnih metoda ekstrakcije, servisnih postupaka i mogućnosti pojedinih uređaja.
Danas je situacija drugačija.
Vrijednost stručnjaka sve više proizlazi iz sposobnosti razumijevanja sigurnosne arhitekture, načina rada platformi i razloga zbog kojih određena metoda funkcionira ili ne funkcionira.
Alati će se mijenjati, proizvođači će uvoditi nove sigurnosne mehanizme, operativni sustavi će se razvijati, metode analize morat će se stalno prilagođavati.
Ali temeljno znanje o tome kako tehnologija funkcionira ostaje najvažnija prednost.
Razvoj mobilne sigurnosti nikada neće biti završen
Proizvođači će nastaviti unapređivati zaštitu uređaja, razvijati nove sigurnosne arhitekture i uvoditi nove načine zaštite korisničkih podataka.
Istovremeno će se razvijati i digitalna forenzika.
Istražitelji, sigurnosni stručnjaci i proizvođači forenzičkih alata morat će se neprestano prilagođavati novim tehnologijama i novim izazovima.
To nije sukob u kojem jedna strana konačno pobjeđuje, nego je to kontinuirani razvoj u kojem se sigurnost i analiza međusobno oblikuju.
Najvažniji faktor ipak ostaje čovjek
Bez obzira koliko napredni uređaji postali i koliko sofisticirani alati bili dostupni, konačni rezultat uvijek ovisi o znanju osobe koja ih koristi.
Stručnjak koji razumije samo alat može biti ograničen čim se tehnologija promijeni.
Stručnjak koji razumije principe sigurnosti, arhitekturu sustava i razvoj industrije moći će se prilagoditi i novim generacijama uređaja.
Zato kontinuirano učenje, istraživanje i praćenje tehnoloških promjena nisu dodatna vrijednost u digitalnoj forenzici.
Oni su njezin temelj.
Završna misao
Android uređaji nisu izgubili svoju otvorenost zato što je tehnologija krenula unatrag.
Postali su zatvoreniji u pojedinim područjima zato što su postali sigurniji, složeniji i važniji nego ikada prije.
Izazov moderne mobilne forenzike nije samo pronaći način pristupa podacima, nego je pravi izazov razumjeti sigurnosni model koji određuje kada, kako i pod kojim uvjetima ti podaci mogu biti dostupni, jer u svijetu moderne mobilne tehnologije najveća promjena nije samo u tome što uređaji danas bolje štite podatke.
Najveća promjena je u tome što uređaji više nisu pasivni spremnici informacija, pa je razumijevanje tog povjerenja postalo je jedna od najvažnijih vještina moderne digitalne forenzike.
Autor:
Saša Deković
Konzultant za digitalnu forenziku
Reference
[1] Android Open Source Project (AOSP) – Android Security Documentation
https://source.android.com/docs/security
[2] Android Open Source Project (AOSP) – Android Verified Boot (AVB)
https://source.android.com/docs/security/features/verifiedboot
[3] Android Open Source Project (AOSP) – File-Based Encryption
https://source.android.com/docs/security/features/encryption/file-based
[4] Android Open Source Project (AOSP) – Hardware-backed Keystore
https://source.android.com/docs/security/features/keystore
[5] Android Open Source Project (AOSP) – StrongBox Keymaster
https://source.android.com/docs/security/features/keystore#strongbox
[6] Android Developers – Android Debug Bridge (ADB)
https://developer.android.com/tools/adb
[7] Android Open Source Project (AOSP) – USB Architecture
https://source.android.com/docs/core/connectivity/usb
[8] Android Security Bulletins
https://source.android.com/docs/security/bulletin
[9] Google Threat Analysis Group
https://blog.google/threat-analysis-group/
[10] Amnesty International Security Lab – Technology Research
https://www.amnesty.org/en/tech/
[11] Samsung Knox Security Documentation
[12] Samsung Knox Platform Security
https://www.samsungknox.com/en/security
[13] Samsung Knox Vault Documentation
https://docs.samsungknox.com/admin/fundamentals/knox-vault/
[14] Google Pixel Security Overview – Titan Security
https://security.googleblog.com/
[15] GrapheneOS Documentation
[16] Xiaomi Security Center
[17] Huawei Cyber Security and Privacy Protection
https://www.huawei.com/en/trust-center
[18] O.MG Cable – Hak5 Security Research
https://shop.hak5.org/products/omg-cable
[19] NIST Mobile Device Security Guidelines
https://csrc.nist.gov/publications
[20] Google Safety Center – Account and Device Security
[21] Android Open Source Project (AOSP) – Security Architecture
https://source.android.com/docs/security/overview
[22] Android Open Source Project (AOSP) – Authentication and Device Protection
https://source.android.com/docs/security/features/authentication
[23] Samsung Knox Platform Security White Paper
https://docs.samsungknox.com/admin/fundamentals/security-white-paper/
[24] Android Open Source Project (AOSP) – Rollback Protection
https://source.android.com/docs/security/features/verifiedboot/verified-boot
[25] OPPO Security Documentation
[26] NIST Cybersecurity and Mobile Device Protection Resources